找回密码
 立即注册
搜索

[隐私安全] VPN的指南与讨论

[复制链接]
智慧谋略 发表于 2023-11-3 13:23:14 | 显示全部楼层 |阅读模式
对于VPN等服务的涉略,以此粗略地介绍VPN这种服务,或者说这种连接手段。但我在此之前希望明确帖子的涉及范围,劳烦您注目。
帖子注重于VPN服务的“隐私性”与“匿名性”,连接至个人云服务的用途点不作主要讨论。
帖子不考虑VPN或类似服务在中国大陆的可用性(实际上,它们都是不可用的),也不希望探讨专门为突破防火长城而建立的几种加密协定。


VPN服务主要为这几种协定,其区别主要在于使用的端口,但运行时皆处于底层。所以您不用担心有流量未被代理。
PPTP
这是较为脱离现时点的产物,它的安全性薄弱。
L2TP/IPsec
这是较为脱离现时点的产物,它的延迟时间较PPTP更长而且安全性较为薄弱。
OpenVPN
这是现时点被使用较多的协定之一,它只能同时代理TCP或UDP之一的流量。
IKEv2
这是现时点被使用较多的协定之一,也是缺点最为稀少的协定之一。
WireGuard
这是现时点被使用较多的协定之一,同时是延迟时间最短的通讯协定。

帖子更希望使新型通讯协定受到讨论,而稍显过时的协定其次。值得一提,另一种类似的通讯手段被称为VPS。它的接续不由大服务商提供,更多的位置需要手动设定。以我个人的经验,它的性价比不如VPN服务,

就我个人而言,非常喜欢在路由器上提供完全的代理这种方式。端末和设备上不需要装载,或常时启动代理服务,就能舒适地享受完全的代理。起初,我目上Bitdefender VPN,因为我既在使用其提供的对抗病毒服务,而且它同时发售Bitdefender BOX这样一款路由器。然而令人失望的是,Bitdefender BOX现在已经不再生产,可以预见它于将来将不受支持(性能也很薄弱!)。于是我决定使用与Bitdefender携手的公司Netgear。它提供最新最速的路由器,提供全面的路由器上的网络防护(也是我最喜欢的一点),也提供路由器上的全面代理。我欣喜若狂。
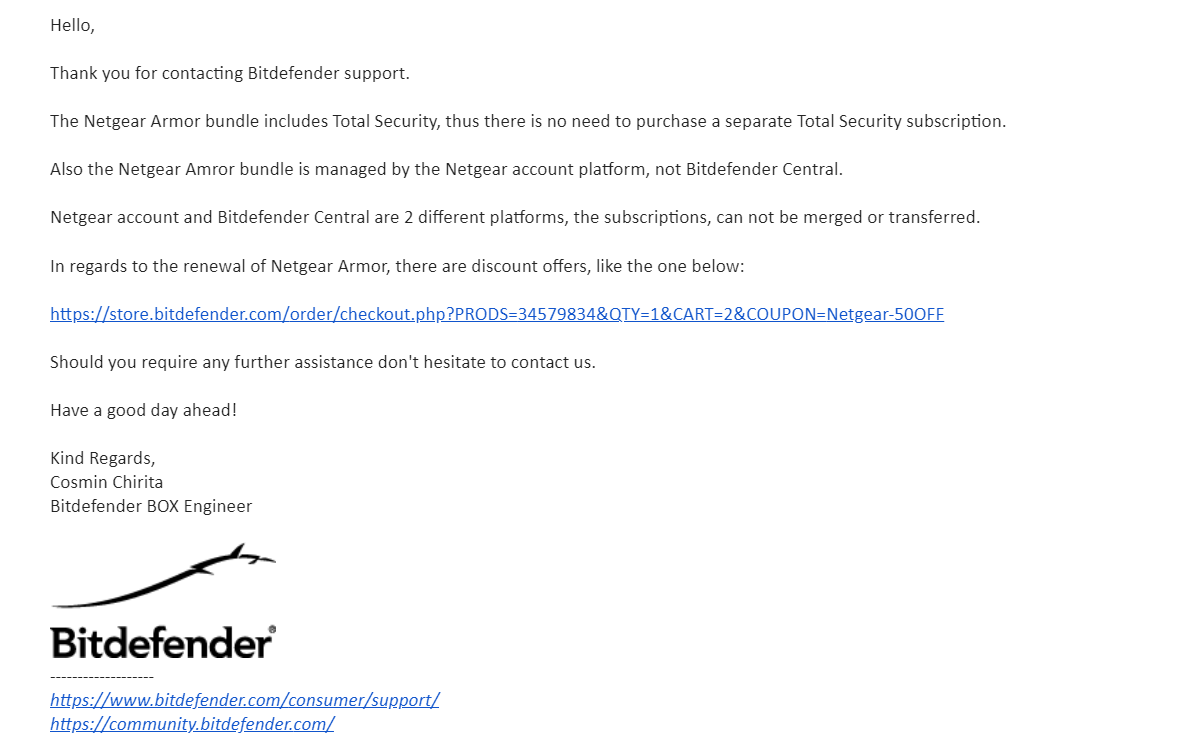
可惜的是,如果您也希望选择它的服务,我必须在这里泼一盆冷水——它提供的防护服务与Bitdefender完全独立,Bitdefender的账户无法在Netgear上使用。如果您希望购置它的服务,请从两者间选择一种最为理想的,再进行支付。


说真的,单纯的vpn现在基本首选WireGuard,配置简单性能优秀。IKEv2没多少人用,OpenVPN是又老又重配置也复杂,但使用广泛很多公司在用。更老的协议基本没怎么见过了


然后无论是哪个VPN都只是为了安全和加密设计的,不是为了翻墙而设计的,所以都有很强的特征可以直接被阻断。所以没有任何一个vpn能稳定翻墙。

现在用基于WireGuard的tailscle异地组网是体验非常的。随时随地连到家里局域网


前言
隐私权是一项基本人权。
你不应该被互联网浏览;你不应该因为信息本地化而无法看到外面世界的样子;你不应该成为不安全的公共 WiFi 黑客窃取个人信息的受害者;你不应该遭到政府偷窥;你不应该受运营商与在线内容提供商 PY 交易后不中立的流量分配任意摆布。
选择一款适合自己的 VPN 在这个数字时代是一项基本需求。把信息自由还给自己,把网络中立还给自己。
本指南包含了市面上大多数有名的 VPN 服务,可能有少量遗漏与错误,欢迎在本文底部留言讨论。

VPN 相关专业术语及争论KillSwitchKillSwitch 在工业上中文叫「紧急停止开关」,但在 VPN 业界的中文翻译并未统一。Surfshark 翻译成「查杀开关」〔很生硬的翻译腔〕,Private Internet Access 翻译成「切断开关」,VPN Ranks 网站一篇科普文章的中文翻译写作「阻止开关」。 它的本质是一种防火墙,只允许 VPN 隧道内通信,当 VPN 连线质量不佳意外中断时,能阻止对外流量进出,保障隐私。VPN 缺少了 KillSwitch 就相当于电热水器缺少了漏电保护,它的非 0 即 1 机制决定必须达到实时激活的水平才能保障安全。KilSwitch 分为基础,高级和永久几个层级。永久 KillSwitch 意味着只有 VPN 服务器和 API 的 IP 地址或域名在默认的白名单里,即使将 VPN 客户端关闭后也不会对外通信。高级 KillSwitch 是只要 VPN 客户端不彻底关闭或者完全登出账号,就算 VPN 处于未连接状态也不会对外通信。基础 KillSwitch 仅仅保护连接成功后与 VPN 服务器意外短线的情况,用户不幸手滑操作失误点了断开 VPN 时,以及切换服务器时从断开原本的连线到与新服务器握手的短暂间隔期将会暴露原始 IP 地址。 桌面端的 KillSwitch 可以融入进操作系统的防火墙,而 iOS/Android 的 KillSwitch 非常简陋,甚至有失效的报告。这也是为何不推荐追求极致数据安全、需要传输敏感数据的用户依赖移动端平台工作的原因。
解锁流媒体 unblock streaming services在线流媒体服务分为 Netflix, HBO Max, Disney+, Amazon Prime Video 等订阅制服务与 BBC iPlayer 等购买许可证制服务。因为地域版权限制,流媒体业务的提供商在积极封杀 VPN 的 IP 地址,若某个 IP 地址短时间内有多名用户登录,就有可能被认定为公共代理或 VPN 的 IP 地址而封杀。但是流媒体服务解锁是很多 VPN 的卖点之一,因此这种捉迷藏游戏将会持续下去。IPV6 全面流行后,VPN 的 IP 被识别的概率可能会大幅度降低。
总部司法管辖地 headquarter jurisdiction指实际负责运营 VPN 的公司〔不是仅完成收购而放任独立运行的母公司〕的注册地。是 VPN 界争议最大的问题之一。因斯诺登和维基解密爆料的种种内幕,结合英美联盟的历史,互联网逐渐有了「5 眼国家要不得」、「9 眼国家要不得」与「14 眼国家要不得」的都市传说。
「5 眼」指英语系五眼联盟。「9 眼」指在五眼联盟基础上增加丹麦、法国、荷兰、挪威四国,「14 眼」再增加德国、比利时、意大利、西班牙、瑞典五国即十四国组成的 SIGINT Seniors Europe。这也是不少知名 VPN 总部都在「离岸地」、「避税天堂」的原因,包括但不限于瑞士〔中立国,独立于欧盟〕、罗马尼亚〔罗马尼亚机房都懂的,抗 DMCA 神器〕、塞舌尔〔不只是个旅游胜地〕、巴拿马〔巴拿马文件,嘻嘻〕、英属维尔京群岛〔只有双重犯罪且根据 BVI 法律会判一年刑期起步的事情,法院才会理睬来自外国的调查、司法协助请求〕、和十四眼中「相对特立独行」的瑞典〔海盗湾……〕
但笔者认为不能被这些都市传说误导,十四眼本质是情报协作联盟,国际司法合作是不分十四眼内与十四眼外的,以「天高皇帝远」为目标去开办公司也得避开落后与缺乏人权与法制的化外之地,总不会有 VPN 公司把总部开到塔利班治下的阿富汗吧?笔者更倾向于相信 Private Internet Access 所解释的,「其他一些 VPN 公司声称,美国的 VPN『妥协』了,因为与国家安全局或其他一些政府恶棍有秘密联系,这当然是无稽之谈。我们拥有严格的无日志政策,并且已〔多次〕在法庭上经受考验并得以证实——我们 100% 致力于维护和保障用户隐私。正是因为我们是一家美国公司,我们享有宪法保护,以防政府过度干预。我们为公司设在美国而自豪,这让我们能够获得所需的自由,为全世界的数字隐私和在线自由权利而奋斗。」


VPN 隐私实践 VPN privacy policy practice好的 VPN 应该确保服务器端不记录各种可直接或间接识别用户唯一身份的日志。它们包含 VPN 服务器 IP 地址,用户原始 IP 地址,用户浏览网站或服务的 IP 地址或主机名,会话时间戳,会话时长,DNS 解析记录。好的 VPN 需要在自己的服务器组中内置 DNS,而不是依赖第三方的 DNS 服务器。虽然各家 VPN 几乎都声称自己没有日志,但实际的具体运行情况可以千差万别。
VPN 泄漏 VPN leakage一种情况是 VPN 服务器或 DNS 服务器实际留下了日志。另一种情况是客户端自己出现了问题。由于系统青睐最近处 DNS,本地运营商的 DNS 可能在 VPN 连接后仍然在解析。
WebRTC 是一种开源的浏览器内置的网络实时通讯协议,可能会 VPN 连接后依然通过原始 IP 地址与目标地址之间传输数据。VPN 可以设置拆分隧道,同理操作系统可能有若干连接处于 VPN 之外,造成 IP 泄漏。以上泄漏都可以通过技术手段得到解决。
支付隐私 payment privacy毫无疑问,使用信用卡、借记卡或者 PayPal、Apple Pay 等在线钱包会留下每一笔交易的详细记录。
很多人不想购买 VPN 的交易被银行等金融机构知道。他们选择加密货币或加密代币,第三方充值卡或 VPN 官方在线下商店售卖的激活码,或者直接向 VPN 提供商的指定地址邮发现金。

加密货币中公认隐私保障最好的是门罗币。但邮发钞票的隐私远不如加密货币,因为发信一般是要写实名的,目的地〔VPN 方提供的邮箱〕也是明牌,还会留下生物指纹;PaymentWall 支持的 Mint、NeoSurf 等预付卡,各类游戏充值卡比如雷蛇金卡和各类商户比如星巴克的预付卡也可能后台留下具体的消费记录。

协议 protocol随着时代的发展,PPTP 协议已经完全不符合安全需求,加密强度弱,跟明文差别不大。L2TP/IPSec,IKEV2/IPSec,SSTP 虽然安全,但闭源的特性决定了他们不会成为第一梯队的选择。OpenVPN 是安全 VPN 协议的金标准,源代码完全公开并得到专家们的肯定。但此协议的流量特征过于明显。树大招风的道理大家都懂,大街上开 F1 赛车的行为一定会引来注意的。尽管绝大多数国家和地区都没有对 VPN 进行系统性的封锁,但有的运营商会对 UDP 通过 QoS 优先级方式限速。为了骗过运营商、政府的 DPI 即深度流量包检测,通过各类混淆法让 OpenVPN 看上去更像普罗大众的日常流量——TCP与TLS,低调内敛,方能畅行无阻。辨别OpenVPN流量是否混淆的一种办法是通过Wireshark观察流量,未混淆时数据包类型显示为OpenVPN,混淆后则显示为普通的TCP或UDP。

OpenVPN 虽好,但复杂的几十万行源代码注定带来极限速度不快。小巧轻便的 WireGuard 应运而生。WireGuard 同样开源,且源代码非常简单只有几千行,易于维护,留下的可攻击面远小于 OpenVPN,默认走 UDP 高位端口,已经整合进 Linux 和 Windows 的系统内核中。但高速和高 VPN 隧道安全性的背后是对服务器端用户隐私性的一些忽略,VPN 服务器端只允许部署静态 IP 地址,且会把对等节点的 IP 地址记录到至少下次重启,这将是对用户隐私的严重威胁。但好在不同的 VPN 供应商通过各种技术手段克服了 WireGuard 的弊病。只要 VPN 服务器设置得当,是不会有问题的。WireGuard 也可以流量混淆或伪装。SoftEther 是日本筑波大学著名学术研究项目。它还有一个衍生品,由各地〔主要是日韩〕志愿者运行的免费 VPN 网络——VPNGate。SoftEther源代码是公开的,使用HTTPS作为传输隧道,流量特征与常规HTTPS连线无异。 有的 VPN 有自主研发协议,或者是 OpenVPN 和 WireGuard 的改进版,或者是完全的新协议。

第三方背书与开源 3rd-party audit, open-source为了让潜在和现有客户打消疑虑,VPN 商家普遍在积极地寻求独立地第三方公司或机构前来进行高权限甚至完全权限测试,反馈发现地问题,并通过测试报告为 VPN 商家做公证,背书作证的内容主要包括服务 器无日志、服务器设施安全性、客户端安全性。
作为 VPN 进阶功能,它们的实现均基于 DNS 规则库。由于规则库需要不断更新,因此不同家 VPN 的实际拦截效果差距较大,有拦截失败与错杀的情况。
服务器部署与 IP 地址 VPN servers deployment and IP addresses
同时为多个会话服务的 VPN 服务器需要强大的硬件配置。一台分成多台用的 VPS 无论是性能还是安全性都不是 VPN 应该的选择,因此主流 VPN 都选用独立服务器〔dedicated server 或 bare-metal server〕,且最好位于 Tier 4 级别的数据中心〔多重冗余设计,保障 99.995% uptime〕。 服务器是「租用」还是「拥有」的争论,一直是不同 VPN 厂家互相口诛笔伐的方面。直接从 ISP 出身的 VPN 会说别家是第三方互联网资源,托管方式(co-located)自助搭建服务器的 VPN 也瞧不上仅仅向上游数据中心或云计算厂商租用服务器的 VPN。

但是笔者想说的是,上游厂商的服务器,IP 地址不也是从 ARIN,RIPE NCC,APNIC,LACNIC,AfriNIC 几大区域注册管理机构处获取的吗?再往上想,就是 ICANN 管一切了。 大型 VPN 的可选择的一个「服务器节点」实际多数都是一个服务器集群,具备多个 IP 地址,IP 动态分配,用户长时间连接时候有可能会自动重连中途更换 IP。如果是同一个 IP 段还好,如果是不同的 IP 段,可能会被用户浏览的实际目的地服务器错误识别为变更地理位置而触发账户安全风控,影响使用体验

与之相反的是少数静态 IP 的服务器,每一个服务器节点只有一个 IPV4 和/或 IPV6 地址。但可能总负载能力相对较低。 有的 VPN 为用户提供额外付费的独享 IP 地址,一定程度能降低各种服务对共享 IP 地址的封锁与风控,但也牺牲了一定的隐私。 有的服务器 IP 地址与服务器物理位置不一样,称为广播 IP。与其相对的是原生 IP,即 IP 地址与服务器物理地址所在地一致。 绝大多数 VPN 的 IP 地址都属于商用网络的 IP 段,但有极少数 VPN 服务器有家用网络 IP 段的 IP 地址。

各 VPN 具体评分
以笔者鸡蛋里挑骨头般严厉的找茬,市面上目前没有完美的产品。连接近完美的都没有。


高级模式
B Color Image Link Quote Code Smilies

本版积分规则

Archiver|手机版|小黑屋|探索掌握未知、共创美好未来

GMT+8, 2026-9-17 02:30 , Processed in 0.046051 second(s), 29 queries .

Powered by Discuz! X5.0

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表